Exército realiza simulação de defesa cibernética antes das eleições brasileiras
Exército intensifica simulações de defesa cibernética em resposta a alertas sobre possíveis interferências estrangeiras nas eleições brasileiras

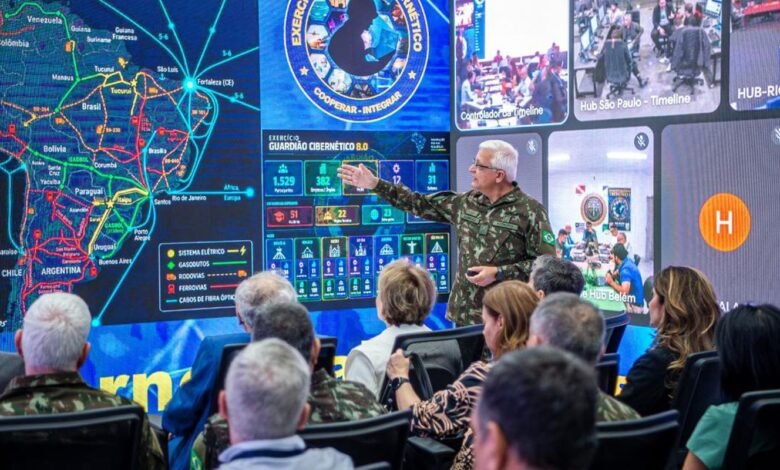
O Exército Brasileiro realizou entre os dias 21 e 25 de setembro a oitava edição do evento Guardião Cibernético, em Brasília e em outras seis capitais, como São Paulo, Recife, Curitiba e Manaus. A iniciativa ocorreu em um momento de atenção redobrada em relação a possíveis interferências estrangeiras nas eleições presidenciais de 2026, conforme alertas de especialistas e da Agência Brasileira de Inteligência (Abin).
Com a participação de 1,3 mil pessoas, o evento contou com cerca de 300 organizações e representantes de 14 países. Classificado como um dos maiores treinamentos de defesa cibernética do Hemisfério Sul, o Guardião Cibernético teve como objetivo simular ameaças digitais e treinar a cooperação entre instituições públicas e privadas em resposta a ataques que possam comprometer serviços essenciais.
O Exército indicou que durante o exercício foram criados cenários complexos de ataques cibernéticos para testar procedimentos e aperfeiçoar planos de contingência, além de identificar soluções para aumentar a resiliência nacional. Participaram do evento, além das Forças Armadas, órgãos governamentais, entidades reguladoras e operadoras de infraestruturas críticas nos setores de energia, abastecimento de água e telecomunicações.
Uma semana antes do evento, um relatório da Abin, divulgado pela Folha de São Paulo, apontou para o risco de influência dos Estados Unidos nas eleições brasileiras de 2026. O documento, elaborado em agosto, classificava a possibilidade de interferência externa com um “nível de criticidade” e mencionava a “hegemonia dos EUA na América Latina” como prioridade do governo americano.
Analistas têm alertado sobre o potencial de ações cibernéticas dos EUA ou empresas de tecnologia para influenciar as eleições gerais de outubro, o que poderia desestabilizar sistemas informáticos. No dia 12 de agosto, a Casa Branca publicou um memorando prevendo parcerias com empresas privadas para acessar sistemas de informação sem autorização adequada.
Na mesma semana, a Austrália denunciou uma invasão em um site que continha dados de saúde pública pelo OpenAI, empresa responsável pelo ChatGPT, destacando mais um exemplo dos riscos crescentes de ciberataques globalmente.